CNEws

Nieuws uit de ICT wereld én van CNE

Back-up voor Microsoft Azure

Back-up voor Microsoft Azure

Backup for Microsoft Azure maakt gebruik van een multi-cloud-aanpak die single points of failure voorkomt en tegelijkertijd extra beveiliging van de opslag en garanties voor gegevensherstel biedt. Dit alles tegen een voordelige, voorspelbare prijs zonder onverwachte kosten.

Vermijd het risico van afhankelijkheid van één enkele cloud door back-ups te repliceren naar een veilige, onafhankelijke cloud. Aangezien Microsoft voor 2026 een toename van 87% meldt in het aantal cyberdreigingscampagnes gericht op Azure, is het nog nooit zo belangrijk geweest om herstelpunten buiten uw tenant te bewaren.

Uw Azure-gegevens worden opgeslagen in een cloud waarin beveiliging voorop staat en die is ontworpen met het oog op bedrijfscontinuïteit. U kunt vertrouwen op beveiligingsmaatregelen tegen onbedoelde verwijdering, een onveranderlijke cloudarchitectuur, detectie van ransomware, versleuteling op bedrijfsniveau en verificatie via schermafbeeldingen voor een betrouwbaar herstel.

Lees meer

De Service Level Agreements worden gewijzigd

De Service Level Agreements worden gewijzigd

Zoals eerder aangekondigd gaan we onze SLA’s, Service Level Agreements (Seats & Servers) wijzigen. De wijzigingen hebben geen betrekking op de telefonie SLA’s.

De wijzigingen zijn nodig om al onze klanten standaard een hoog niveau van ICT beveiliging te bieden. Dit standaard, hoge beveiligingsniveau noemen wij de Security Baseline.

Dit is om de volgende redenen noodzakelijk:

  • Steeds sterker wordende cyberbedreigingen vanuit vele hoeken, zeker niet alleen vanuit Rusland maar ook door steeds professioneler opererende misdaadorganisaties.
    Deze bedreigingen worden steeds vaker uitgevoerd met behulp van AI en daarom is ook het inzetten van AI als hulpmiddel voor de beveiliging noodzakelijk.
  • Door geslaagde hacks bij grote spelers als Odido, CevA (Bol.com, Bijenkorf, ING, Ajax, Lidl) is de kans groot dat ook uw gegevens ‘op straat’ liggen. De kans dat deze data gebruikt wordt om u te hacken is levensgroot.
  • Per 15 augustus 2026 is de Cyberbeveiligingswet in werking getreden (als uitvloeisel van de Europese NIS-2 richtlijnen). Deze wet zal op den duur ook worden gehandhaafd bij kleinere bedrijven en organisaties. Meer informatie over deze wet, vindt u op onze website.

Wat zijn de veranderingen in het SLA met CNE

We maken vanaf nu een onderscheid tussen devices (computers, laptops, tablets, servers, mobiele telefoons) en users, gebruikers dus. Dat is nodig omdat we voor de beveiliging van devices andere ‘tooling’ nodig hebben dan voor het beveiligen van applicaties en data van gebruikers. Dit omdat het aantal devices bijna nooit 1:1 overeenkomt met het aantal gebruikers.
Zo hebben gebruikers vaak meerdere devices, maar het kan ook voorkomen dat een device meerdere gebruikers heeft (denk aan een flexplek).

Verplichte beveiliging: De Security Baseline.

Een aantal beveiligingsmaatregelen is noodzakelijk om tot een effectieve Security Baseline te komen. Een goed voorbeeld daarvan is de back-up van uw gegevens in de cloud zoals bestanden en mail. Voorheen was deze back-up een optie, in het nieuwe SLA is back-up van deze gegevens integraal onderdeel van het SLA.

Hetzelfde geldt voor de beveiliging van inkomende mail. Waar voorheen een spamfilter en een antivirus pakket voldeden, is het nu noodzakelijk om geavanceerde tooling te gebruiken, veelal met krachtige hulp van AI, om de vijand met gelijke wapens te kunnen bestrijden. Ook deze mailbeveiliging is nu integraal onderdeel van het nieuwe SLA.

Ook standaard in het nieuwe SLA is Cloud Detection & Response met SaaSAlerts. SaaS Alerts gebruikt machine learning om patronen in het gebruikersgedrag binnen cloudgebaseerde apps te verzamelen, te analyseren en te detecteren. Afwijkingen, zoals ongebruikelijke inlogpogingen of verdachte gegevensoverdrachten, zijn zo meteen te herkennen zodat passende maatregelen meteen genomen kunnen worden, soms zelfs automatisch.

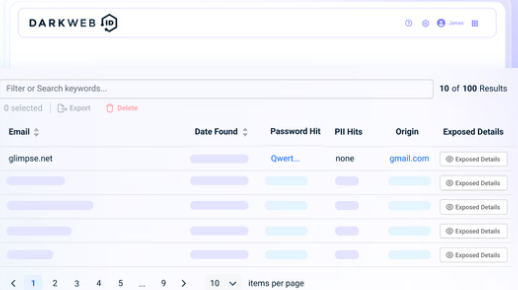
Tot slot is ook Dark Web Monitoring integraal onderdeel van het nieuwe SLA. Na recente hacks van bijvoorbeeld Odido, CeVa (Bol, Bijenkorf, ING, Ajax) en Lidl is de kans aanwezig dat uw gegevens circuleren op het 'dark web' en gewoon te zien of te koop zijn voor iedereen. Dark Web ID houdt continu in de gaten of e-mailadressen, wachtwoorden of andere gevoelige gegevens van uw organisatie en van uw medewerkers op het dark web verschijnen. Als dat gebeurt, krijgen wij (en als u dat wenst u ook) snel een melding zodat we maatregelen kunnen nemen voordat criminelen de gegevens gebruiken.

De Security Baseline is ook afhankelijk van de mogelijkheden die de door u gekozen (Microsoft) licentie biedt. Voor Microsoft Business Premium zijn de mogelijkheden groter (Intune, Conditional Access) en dus is de Security Baseline sterker.

Additionele beveiliging

Het is altijd mogelijk om, bovenop de Security Baseline, nog meer beveiligingstools in te zetten. Ook deze kunnen worden afgenomen in het nieuwe CNE SLA. Meer informatie over deze extra beveiligingsopties vindt u op onze website.

Extra aandacht in dit licht verdient de nieuwe Security Awareness Training. De allerzwakste schakel in ICT beveiliging is en blijft de gebruiker. Als deze afdoende is getraind in het herkennen van beveiligingsrisico’s, vermindert het aantal succesvolle hacks drastisch. Een prima investering dus.

Wordt het duurder?

Het antwoord op deze vraag is niet voor iedere klant hetzelfde maar in de meeste gevallen zal de prijs van het SLA omhoog gaan alhoewel er ook bespaard kan worden op andere zaken. De prijs stijgt voornamelijk aan de users-kant omdat daar de belangrijkste beveiligingstools zijn toegevoegd.

Een korte opsomming:

Er zitten meer en betere beveiligingstools in het nieuwe SLA.

Voor devices:

  • EDR – Endpoint Detection & Response
    • Veel krachtiger en effectiever dan alleen antivirus en antimalware. Detecteert afwijkingen, meldt deze en grijpt in als het echt nodig is.

Voor (data van) gebruikers:

  • Inkomende e-mail beveiliging
    • Scant natuurlijk op virussen en andere malware maar kan ook met behulp van AI phishing- patronen herkennen zoals valse afzenders en verdachte inhoud.
  • SaaS Back-up & Recovery
    • Back-upt bestanden en mail- en agenda-items buiten het domein van Microsoft met onbeperkte retentie.
  • Cloud Detection & Response
    • Houdt verdacht cloud-gedrag in de gaten zoals login-pogingen vanuit een ander land. Kan niet alleen waarschuwen maar ook ingrijpen!
  • Dark Web Monitoring
    • Houdt continu in de gaten of e-mailadressen, wachtwoorden of andere gevoelige gegevens van uw organisatie op het dark web verschijnen.

In de e-mailbeveiliging zit ook een organisatie-brede handtekening-tool, gelijk aan de oplossing die we nu bieden met CodeTwo. Op deze optie kan dus een besparing worden gerealiseerd.

De SaaS Back-up & Recovery is nu integraal onderdeel van het SLA en behoeft dus niet meer apart te worden afgenomen.

CDR (Cloud Detection & Response) is gelijk aan de dienst die we voorheen SASLA noemden en is integraal onderdeel van het nieuwe SLA en behoeft dus niet meer apart te worden afgenomen.

En nu verder?

Voor iedere klant maken we een berekening en een voorstel op maat en we nodigen onszelf graag bij u uit om het nieuwe SLA met u te bespreken.

Een voorstel daartoe kunt u op korte termijn van ons verwachten.

Informatie

Alle producten en diensten die onderdeel uitmaken van het nieuwe SLA hebben hun eigen productpagina op onze website. Dat geldt ook voor de diensten/producten die u extra zou willen opnemen in het SLA. In deze mailing zijn met opzet geen links opgenomen naar deze pagina’s.

Op de website staat een filmpje waarin e.e.a. wordt uitgelegd. Dit filmpje staat ook op YouTube, Vimeo en LinkedIn.

Heeft u vragen ? Neem gerust contact met ons op!
Dark Web Monitoring

Dark Web Monitoring

Na recente hacks van bijvoorbeeld Odido, CeVa (Bol, Bijenkorf, ING, Ajax) en Lidl is de kans aanwezig dat uw gegevens circuleren op het 'dark web' en gewoon te zien of te koop zijn voor iedereen.

Maar, hoe weet u of uw gegevens gehackt zijn? En hoe weet u wat er bij een toekomstige hack gebeurt met uw gegevens? Hoe weet u überhaupt of er een lek geweest is? Niet alles komt groot in het nieuws!

Dark Web ID is een dienst die het dark web continu monitort op gelekte gebruikersgegevens van uw organisatie, zoals e-mailadressen, wachtwoorden en andere gevoelige persoonsgegevens.

Het doel is om vroegtijdig te ontdekken dat accounts of gegevens zijn gecompromitteerd, zodat er maatregelen kunnen worden genomen voordat aanvallers misbruik maken van die informatie.

Darkweb ID verzamelt en controleert informatie uit veel darkweb-bronnen. Wanneer we gecompromitteerde accounts of gevoelige gegevens van uw organisatie vinden, sturen we waarschuwingen en rapportages zodat u maatregelen kunt nemen voordat die gegevens worden misbruikt


Lees meer

Digitale dreiging neemt toe

Digitale dreiging neemt toe

De cyberdreiging in Nederland neemt toe, waarschuwen de politie en het OM. De landsgrenzen vervagen voor criminelen, waardoor hun netwerken groeien. Ook is technische kennis steeds minder nodig en maakt de opkomst van AI snellere en grootschaligere digitale aanvallen mogelijk

Lees dit artikel op NU.NL:

Kant-en-klare cyberaanvallen te koop op darkweb, digitale dreiging neemt toe | Tech | NU.nl

Windows meldt ten onrechte dat Defender is uitgeschakeld

Windows meldt ten onrechte dat Defender is uitgeschakeld

Na een update van Microsoft Defender Antivirus kan het voorkomen dat Windows (10 en 11) meldt dat de Defender is uitgeschakeld. Deze melding is foutief. Defender is gewoon ingeschakeld en er gebeurt dus ook niets als de gebruiker Defender probeert in te schakelen: Defender is en blijft actief. De melding kan overigens meerdere keren verschijnen.

Deze bug is door Microsoft zelf kenbaar gemaakt maar ze vertellen er niet bij welke update het precies betreft en ook niet wanneer ze het gaan oplossen. Tot die tijd: Melding negeren dus maar.

Meer nieuwe security producten en -diensten

Meer nieuwe security producten en -diensten

Het ICT landschap wordt steeds geavanceerder, denk aan AI, maar daarmee ook helaas steeds onveiliger.

Daarom moeten wij en vooral onze klanten ook mee in deze 'wapenwedloop'. Het is dat, of aanvaarden dat je een steeds groter risico loopt, met alle ellende van dien. Lijkt ons geen goede keuze.

Daarom introduceren wij zeer binnenkort nieuwe beveiligingstools, o.a. op het gebied van e-mail; nog steeds by far het meest gebruikte en meest kwetsbare zakelijke communicatiemiddel.

Deze nieuwe beveiligingstools gaan we onderbrengen in Security Bundles die geschikt zijn voor elk formaat en type organisatie.

Volg CNEws voor updates!


NordPass Enterprise - De Security Manager

NordPass Enterprise - De Security Manager

NordPass (ook bekend van NordLayer, de befaamde VPN oplossing) is een excellente password manager. Met name de Enterprise versie biedt voor elke organisatie, groot of klein, een snelle, veilige en transparante oplossing voor professioneel wachtwoordbeheer.

Maar NordPass kan meer! Met de Security Hub kan ook MFA (Multi Factor Authentication) geregeld worden voor meerdere gebruikers die met dezelfde credentials in een applicatie moeten (of willen) werken, vaak om op licentiekosten voor meerdere users te kunnen besparen.  Met gewoon MFA, bijvoorbeeld een smartphone met een authenticator app, werkt dat alleen als alle gebruikers altijd toegang hebben tot die smartphone. Dat is in de praktijk vrijwel ondoenlijk. Daar biedt NordPass dus de oplossing voor.

NordPass integreert naadloos met Microsoft 365/EntraID en ook met Google WorkSpace en Okta. 

De Enterprise variant die wij ten sterkste aanbevelen (en zelf ook gebruiken) kost slechts € 5,12 per gebruiker per maand.

Meer informatie op de NordPass pagina op onze website.

Microsoft stapt over op 'phishing-resistant' authenticatie (Engels)

 Microsoft spoort aan: Move to phishing-resistant authentication before SMS and voice retire

We are notifying all Microsoft Entra ID tenants of an important change to authentication security: The AI era demands stronger, phishing-resistant authentication. Passkeys are becoming the default authentication experience in Microsoft Entra, and Microsoft-provided SMS and voice authentication will retire on February 1, 2027.

For more context on why Microsoft is moving to phishing-resistant authentication by default, please read our Microsoft Security Blog announcement.

What is changing

  • Passkeys become the default authentication experience for users currently enabled for SMS or voice.
  • Microsoft-provided telecom delivery for SMS and voice will be retired. Customer-managed telecom providers configured through the Microsoft Security Store are not affected.

Why this is changing

SMS and voice are among the most vulnerable authentication methods available today and provide significantly weaker protection against phishing, SIM-swap, and replay attacks than passkeys. Moving to phishing-resistant methods gives your organization stronger security by default.

Impact on you and key dates

  • September 1, 2026 — Users enabled for SMS or voice are automatically enabled for passkeys and will be nudged to register a passkey when they next complete MFA. (If you do not want this, move users out of SMS or voice in the Authentication Methods Policy before this date.)
  • February 1, 2027 — Microsoft-provided SMS and voice are fully retired in Microsoft Entra ID. Customer-managed telecom providers are unaffected.
  • After February 1, 2027 — Users whose only available MFA method is SMS or voice will receive a blocking prompt to register a passkey before they can continue signing in. There is no opt out from this enforcement; it applies to all tenants.

If you do have users enabled for SMS or voice, the required action is to move every one of those users off SMS and voice before February 1, 2027. Microsoft recommends passkeys — the default phishing-resistant credential in Microsoft Entra ID. Take the following steps:

  1. Find affected users. Identify who in your tenant is still enabled for SMS or voice.
  2. Move users to passkeys. Enable passkeys and run a registration campaign to drive adoption at scale before auto-enablement on September 1, 2026.
  3. Communicate the change. Notify your users of what is changing, when, and the action they need to take.
  4. Evaluate a telecom provider only if required. If you have a regulatory or operational need to keep SMS or voice, configure a customer-managed provider through the Microsoft Security Store before February 1, 2027 (provider options and pricing published beginning September 18, 2026; configuration available beginning October 30, 2026).

The bottom line: every SMS and voice user must be on a phishing-resistant method — passkeys are recommended — before Microsoft-provided SMS and voice retire on February 1, 2027. Acting before September 1, 2026 lets you move users on your own schedule and avoid blocking prompts.

AI en de security risico's

AI biedt enorme kansen voor cybersecurity, maar vergroot tegelijkertijd ook het dreigingslandschap. De belangrijkste gevaren zijn:

1. Geavanceerdere phishingaanvallen

Cybercriminelen gebruiken AI om zeer overtuigende phishingmails, WhatsApp-berichten en LinkedIn-berichten te genereren.

  • Minder spelfouten en daardoor geloofwaardiger.
  • Gepersonaliseerde berichten op basis van openbare informatie.
  • Geautomatiseerde massale aanvallen.

Een medewerker ontvangt een perfect geschreven e-mail die lijkt te komen van de CEO met een verzoek om een betaling uit te voeren.

 2. Deepfakes en identiteitsfraude

AI kan stemmen, video's en afbeeldingen realistisch nabootsen.

  • CEO-fraude via nagemaakte stem.
  • Nepvideoboodschappen van bestuurders.
  • Omzeilen van verificatieprocessen.

Een financieel directeur wordt telefonisch benaderd door een stem die exact klinkt als die van de algemeen directeur en geeft opdracht een grote betaling te doen.

3. Snellere ontwikkeling van malware

AI helpt aanvallers bij het schrijven, verbeteren en aanpassen van malware.

  • Variaties van malware die detectiesoftware moeilijker herkent.
  • Snellere ontwikkeling van ransomware.
  • Geautomatiseerde kwetsbaarheidsscans.

4. Grootschalige social engineering

AI kan enorme hoeveelheden openbare data analyseren en profielen opbouwen van medewerkers.

  • Gerichte aanvallen op sleutelpersonen.
  • Spear phishing.
  • Fraude gericht op specifieke afdelingen, zoals finance of HR.

5. Dataverlies via generatieve AI

Medewerkers kunnen onbewust vertrouwelijke informatie invoeren in publieke AI-systemen.

  • Klantgegevens lekken.
  • Strategische bedrijfsinformatie delen.
  • Schending van AVG/GDPR-regels.

Een medewerker plakt een vertrouwelijk contract in een AI-chat om een samenvatting te laten maken.

 6. Aanvallen worden goedkoper en schaalbaarder

Waar vroeger gespecialiseerde kennis nodig was, kan AI veel werk automatiseren.

  • Meer aanvallers.
  • Meer aanvallen.
  • Lagere kosten voor cybercriminelen.

7. AI-systemen zelf worden doelwit

Bedrijven die AI inzetten krijgen nieuwe aanvalsvectoren.

  • Prompt injection.
  • Manipulatie van trainingsdata.
  • Diefstal van AI-modellen.
  • Misbruik van AI-agenten met te veel rechten.

8. Moeilijkere detectie van dreigingen

AI maakt aanvallen menselijker en minder voorspelbaar.

  • Traditionele detectiesystemen herkennen aanvallen minder goed.
  • Meer "low and slow" aanvallen die lang onopgemerkt blijven.


De tegenkant: AI als verdedigingsmiddel

Gelukkig wordt AI ook ingezet voor:

  • Detectie van afwijkend gedrag.
  • Snellere analyse van logbestanden.
  • Automatische incidentrespons.
  • Detectie van malware en phishing.
  • Real-time dreigingsanalyse.

Wat betekent dit voor directies?

Voor een algemeen directeur en andere einbeslissers zijn de grootste strategische risico's:

  1. CEO-fraude en deepfakes
  2. Datalekken via medewerkers die AI gebruiken
  3. AI-ondersteunde ransomware-aanvallen
  4. Gebrek aan AI-governance en beleid
  5. Compliance-risico's (ISO27001,AVG, NIS2)

De organisaties die het meest kwetsbaar zijn, zijn niet per se degenen met de minste technologie, maar degenen die AI snel introduceren zonder duidelijke governance, beveiligingsrichtlijnen en bewustwording bij medewerkers.

Organisaties kunnen zich beschermen door AI niet alleen als technologisch vraagstuk te zien, maar als een combinatie van mensen, processen en technologie.


Maak medewerkers weerbaar

De mens blijft de belangrijkste verdedigingslinie!

Maatregelen:

  • Training over AI-gestuurde phishing en deepfakes.
  • Oefenen met realistische fraude- en phishing-simulaties.
  • Medewerkers leren hoe ze AI-tools veilig gebruiken.
  • Een cultuur creëren waarin medewerkers verdachte verzoeken durven te controleren.

Bescherm tegen CEO-fraude en deepfakes

Deepfakes worden steeds overtuigender.

  • Vier-ogenprincipe voor financiële transacties.
  • Extra verificatie via een tweede communicatiekanaal.
  • Afgesproken verificatiecodes voor urgente verzoeken.
  • Geen uitzonderingen voor directieleden.

Vertrouw niet uitsluitend op stem of video.

Stel een AI-beleid op

Veel organisaties hebben inmiddels een cybersecuritybeleid, maar nog geen AI-beleid.

Leg vast:

  • Welke AI-tools zijn toegestaan.
  • Welke data nooit ingevoerd mag worden.
  • Wanneer menselijke controle verplicht is.
  • Wie verantwoordelijk is voor AI-gebruik.

Verboden invoer in publieke AI-systemen:

  • Klantgegevens.
  • Persoonsgegevens.
  • Financiële informatie.
  • Contracten.
  • Broncode.

***

Versterk identiteits- en toegangsbeheer

Aanvallers richten zich steeds vaker op accounts en accountgegevens zoals login-namen en wachtwoorden

Belangrijke maatregelen:

  • Multi-factor authenticatie (MFA). Verminderd het risico met meer dan 90%
  • Privileged Access Management.
  • Least Privilege-principe (Zero Trust).
  • Regelmatige toegangsreviews.

Microsoft Business Premium in combinatie met een CNE Service Level Agreement (waarin systemen permanent worden gemonitord) is nodig om bovenstaande te verwezenlijken.