CNEws

Nieuws uit de ICT wereld én van CNE

Dark Web Monitoring

Dark Web Monitoring

Na recente hacks van bijvoorbeeld Odido, CeVa (Bol, Bijenkorf, ING, Ajax) en Lidl is de kans aanwezig dat uw gegevens circuleren op het 'dark web' en gewoon te zien of te koop zijn voor iedereen.

Maar, hoe weet u of uw gegevens gehackt zijn? En hoe weet u wat er bij een toekomstige hack gebeurt met uw gegevens? Hoe weet u überhaupt of er een lek geweest is? Niet alles komt groot in het nieuws!

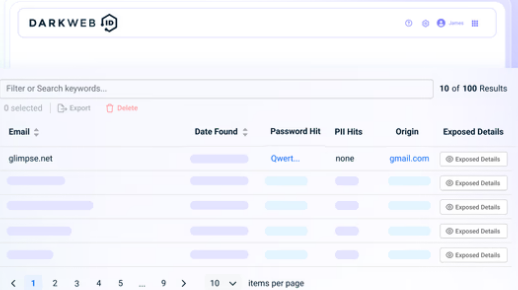
Dark Web ID is een dienst die het dark web continu monitort op gelekte gebruikersgegevens van uw organisatie, zoals e-mailadressen, wachtwoorden en andere gevoelige persoonsgegevens.

Het doel is om vroegtijdig te ontdekken dat accounts of gegevens zijn gecompromitteerd, zodat er maatregelen kunnen worden genomen voordat aanvallers misbruik maken van die informatie.

Darkweb ID verzamelt en controleert informatie uit veel darkweb-bronnen. Wanneer we gecompromitteerde accounts of gevoelige gegevens van uw organisatie vinden, sturen we waarschuwingen en rapportages zodat u maatregelen kunt nemen voordat die gegevens worden misbruikt


Lees meer

Windows meldt ten onrechte dat Defender is uitgeschakeld

Windows meldt ten onrechte dat Defender is uitgeschakeld

Na een update van Microsoft Defender Antivirus kan het voorkomen dat Windows (10 en 11) meldt dat de Defender is uitgeschakeld. Deze melding is foutief. Defender is gewoon ingeschakeld en er gebeurt dus ook niets als de gebruiker Defender probeert in te schakelen: Defender is en blijft actief. De melding kan overigens meerdere keren verschijnen.

Deze bug is door Microsoft zelf kenbaar gemaakt maar ze vertellen er niet bij welke update het precies betreft en ook niet wanneer ze het gaan oplossen. Tot die tijd: Melding negeren dus maar.

Meer nieuwe security producten en -diensten

Meer nieuwe security producten en -diensten

Het ICT landschap wordt steeds geavanceerder, denk aan AI, maar daarmee ook helaas steeds onveiliger.

Daarom moeten wij en vooral onze klanten ook mee in deze 'wapenwedloop'. Het is dat, of aanvaarden dat je een steeds groter risico loopt, met alle ellende van dien. Lijkt ons geen goede keuze.

Daarom introduceren wij zeer binnenkort nieuwe beveiligingstools, o.a. op het gebied van e-mail; nog steeds by far het meest gebruikte en meest kwetsbare zakelijke communicatiemiddel.

Deze nieuwe beveiligingstools gaan we onderbrengen in Security Bundles die geschikt zijn voor elk formaat en type organisatie.

Volg CNEws voor updates!


NordPass Enterprise - De Security Manager

NordPass Enterprise - De Security Manager

NordPass (ook bekend van NordLayer, de befaamde VPN oplossing) is een excellente password manager. Met name de Enterprise versie biedt voor elke organisatie, groot of klein, een snelle, veilige en transparante oplossing voor professioneel wachtwoordbeheer.

Maar NordPass kan meer! Met de Security Hub kan ook MFA (Multi Factor Authentication) geregeld worden voor meerdere gebruikers die met dezelfde credentials in een applicatie moeten (of willen) werken, vaak om op licentiekosten voor meerdere users te kunnen besparen.  Met gewoon MFA, bijvoorbeeld een smartphone met een authenticator app, werkt dat alleen als alle gebruikers altijd toegang hebben tot die smartphone. Dat is in de praktijk vrijwel ondoenlijk. Daar biedt NordPass dus de oplossing voor.

NordPass integreert naadloos met Microsoft 365/EntraID en ook met Google WorkSpace en Okta. 

De Enterprise variant die wij ten sterkste aanbevelen (en zelf ook gebruiken) kost slechts € 5,12 per gebruiker per maand.

Meer informatie op de NordPass pagina op onze website.

Microsoft verlengt wederom Copilot actie

Microsoft verlengt wederom Copilot actie

Ze hebben er zin in bij Microsoft. Al eerder werd de kortingsactie verlengd en nu weer herhaalt Microsoft deze strategische zet.

Goed nieuws natuurlijk voor de Microsoft gebruikers: Copilot integreert volledig in Microsoft 365 en is dus de aangewezen keuze als het gaat om een krachtige AI tool. En we hebben er ook nog een mooie training voor!

Op deze pagina staan de tarieven, nog van de vorige verlenging maar de prijzen zijn (gelukkig) onveranderd.

Nieuw is de maand/maand propositie (maandcontract/maandelijkse facturatie): € 21,48

Er zijn nu ook vaste bundels met Microsoft 365 Business Premium:

Microsoft 365 Business Premium with Copilot M/M   € 33,28
Microsoft 365 Business Premium with Copilot Y/M   € 29,12
Microsoft 365 Business Premium with Copilot Y/Y    € 332,76

Tot 31 december 2026 is er ook een 30-dagen Copilot trial voor maximaal 25 gebruikers.


Haal (veel) meer uit Copilot

Haal (veel) meer uit Copilot

Microsoft Copilot is de aangewezen keuze voor een AI product als u werkt met Microsoft 365 omdat het naadloos is geïntegreerd met alle Microsoft producten. 

Maar nu heeft u Copilot aangeschaft..... en dan? Hoe gaat u verder? Hoe gaat u AI effectief inzetten? Daar is nu een mooie, speelse methode voor ontwikkeld: Let's Copilot!

U leest er alles over op deze pagina


Duurzaam ondernemen

Duurzaam ondernemen

Onlangs kregen we de vraag in hoeverre wij bezig zijn met 'duurzaam ondernemen'. Nou... dat vertellen we hieronder:

ICT is uit de aard van de zaak een energie-intensieve bedrijfstak. Toch proberen we bij CNE zo klimaatneutraal mogelijk te werken.

We doen dat door:

  • Onze mobiliteit zo veel mogelijk te beperken

    • Zoveel mogelijk op afstand de klant van dienst te zijn

    • Zoveel mogelijk thuis te werken

    • Waar mogelijk per fiets of OV naar klanten of naar kantoor te komen

    • In te zetten op elektrificatie van het wagenpark

      • Nieuwe auto's zijn of volledig elektrisch of hybride

  • Gebruik te maken van low-energy servers in onze datacentra en bij klanten

  • Datacentra te kiezen die low-energy werken (zoals ons NLighten/GyroCenter II in Amsterdam)

  • Ons kantoor uit te rusten met LED verlichting en sensoren die het licht automatisch aan- en uitschakelen

  • Uitsluitend biologische schoonmaakmiddelen te gebruiken

  • Geen gebruik te maken van plastic of papieren bekertjes

Microsoft stapt over op 'phishing-resistant' authenticatie (Engels)

 Microsoft spoort aan: Move to phishing-resistant authentication before SMS and voice retire

We are notifying all Microsoft Entra ID tenants of an important change to authentication security: The AI era demands stronger, phishing-resistant authentication. Passkeys are becoming the default authentication experience in Microsoft Entra, and Microsoft-provided SMS and voice authentication will retire on February 1, 2027.

For more context on why Microsoft is moving to phishing-resistant authentication by default, please read our Microsoft Security Blog announcement.

What is changing

  • Passkeys become the default authentication experience for users currently enabled for SMS or voice.
  • Microsoft-provided telecom delivery for SMS and voice will be retired. Customer-managed telecom providers configured through the Microsoft Security Store are not affected.

Why this is changing

SMS and voice are among the most vulnerable authentication methods available today and provide significantly weaker protection against phishing, SIM-swap, and replay attacks than passkeys. Moving to phishing-resistant methods gives your organization stronger security by default.

Impact on you and key dates

  • September 1, 2026 — Users enabled for SMS or voice are automatically enabled for passkeys and will be nudged to register a passkey when they next complete MFA. (If you do not want this, move users out of SMS or voice in the Authentication Methods Policy before this date.)
  • February 1, 2027 — Microsoft-provided SMS and voice are fully retired in Microsoft Entra ID. Customer-managed telecom providers are unaffected.
  • After February 1, 2027 — Users whose only available MFA method is SMS or voice will receive a blocking prompt to register a passkey before they can continue signing in. There is no opt out from this enforcement; it applies to all tenants.

If you do have users enabled for SMS or voice, the required action is to move every one of those users off SMS and voice before February 1, 2027. Microsoft recommends passkeys — the default phishing-resistant credential in Microsoft Entra ID. Take the following steps:

  1. Find affected users. Identify who in your tenant is still enabled for SMS or voice.
  2. Move users to passkeys. Enable passkeys and run a registration campaign to drive adoption at scale before auto-enablement on September 1, 2026.
  3. Communicate the change. Notify your users of what is changing, when, and the action they need to take.
  4. Evaluate a telecom provider only if required. If you have a regulatory or operational need to keep SMS or voice, configure a customer-managed provider through the Microsoft Security Store before February 1, 2027 (provider options and pricing published beginning September 18, 2026; configuration available beginning October 30, 2026).

The bottom line: every SMS and voice user must be on a phishing-resistant method — passkeys are recommended — before Microsoft-provided SMS and voice retire on February 1, 2027. Acting before September 1, 2026 lets you move users on your own schedule and avoid blocking prompts.

CNE zet diep in op AI

CNE zet diep in op AI

Geheel in het kader van CNE 2.0 zijn we bezig met de volgende stappen in het verbeterproces van ons mooie bedrijf. We zijn begonnen met de administratie, we hebben de volgende stappen gezet met de introductie van HaloPSA (een verbeteringsslag die nog steeds gaande is) en het is nu tijd om volop in te zetten op AI.

Met de komst van nieuwe engineers kunnen we deze stap nu ook eindelijk realiseren en we zijn al meteen behoorlijk voortvarend aan de slag gegaan.

Koppelen van systemen in 1 dashboard.

Zoals elke MSP werken we met een ticketsysteem, met een CRM, met diverse monitoring tools om alles in de gaten te kunnen houden (en in te grijpen waar dat nodig is), met een telefoonsysteem, Microsoft tools zoals Teams en Outlook, documentatie.... en nog veel meer. Weliswaar praten sommige systemen nu met elkaar, maar lang niet allemaal en zeker niet op de manier waarop en mate waarin we dat zouden willen.

Met behulp van AI (Anthropic Claude) laten we alle systemen samenkomen in één platform (SharePoint) en we laten daar ook de systemen informatie met elkaar uitwisselen en bijwerken zodat onze engineers op één plek alles kunnen vinden wat nodig is om snel en adequaat de klanten van dienst te kunnen zijn. Ook het toevoegen van informatie en documentatie wordt daardoor eenvoudig en vooral eenduidig!
Zodra een klant belt, wordt vanuit het telefoonsysteem (Xelion) een link getriggerd naar de SharePoint pagina van de klant en nog voordat de engineer 'hallo' heeft gezegd, staat alle informatie al op zijn scherm.

Het systeem is nog niet 100% operationeel maar de eerste resultaten zijn al buitengewoon nuttig en zeer veelbelovend!

Dit is niet het enige interne project. Onze engineers zijn ook bezig met de ontwikkeling van trainingen, zowel voor onze eigen mensen als voor klanten.

Security

Uiteraard werken onze AI engineers nauw samen met onze Security Officer (Niels Jansen). Hij bewaakt de veiligheid, integriteit en compliancy van alles data en processen en zorgt ervoor dat er nooit (klant-)data het Grote Boze Internet op gestuurd kan worden. Alle stappen in het AI proces gaan ook langs de directie voor finale goedkeuring voordat ze worden gezet.

Voor klanten

Uiteraard kunnen we AI ook laten werken voor u! We hebben al wat klanten op de rit gezet, maar we kunnen ver gaan als het gaat om de nuttige inzet van AI. Daarbij maakt het niet uit wat u gebruikt of wilt gebruiken: CoPilot, Open AI, Claude... het is ons om het even. 

Neem contact met ons op voor meer informatie.


Pagina 1 van 2