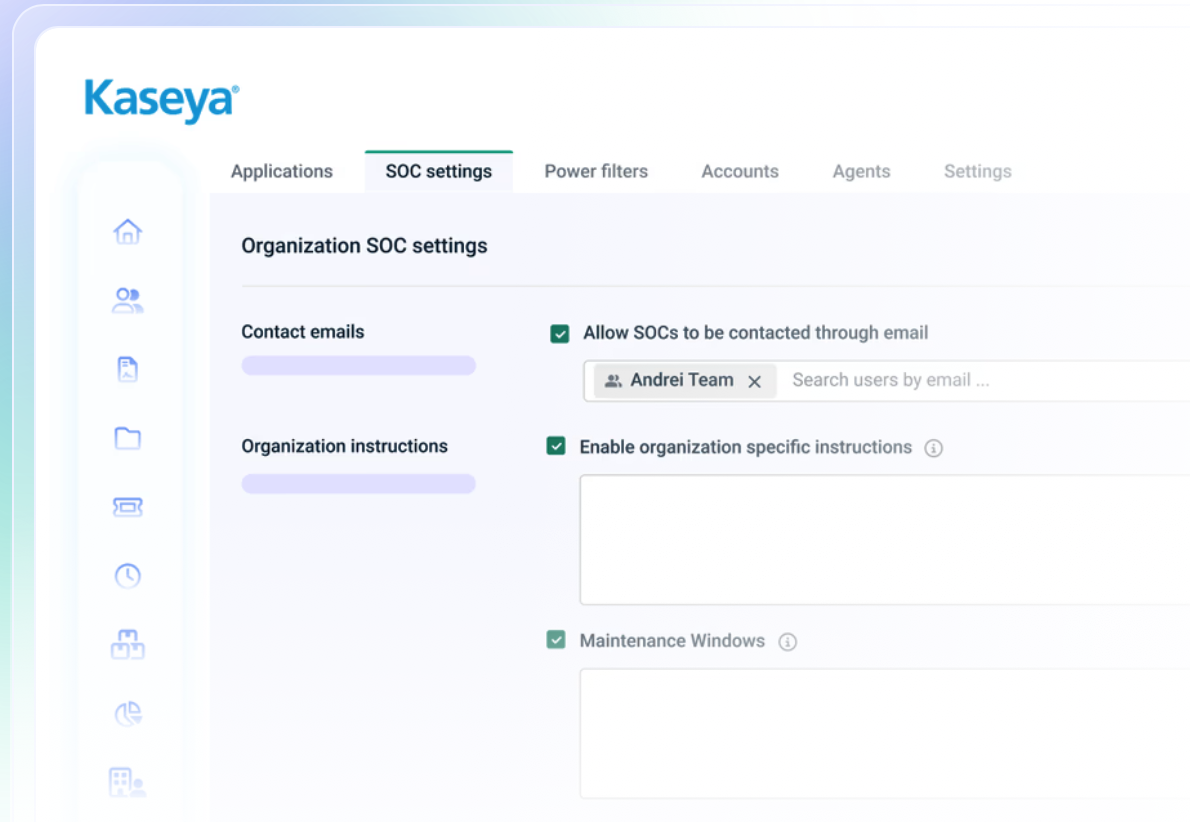
Profiteer van een 24/7 beheerd beveiligingscentrum, zonder dat u er zelf iets voor hoeft te doen. Houd bedreigingen onder controle met door analisten geleide monitoring die zorgt voor continu toezicht, vroegtijdige detectie en een snelle reactie op opkomende risico’s.
Werk samen met beveiligingsexperts
Stop geavanceerde aanvallen sneller. Onze SOC-experts sporen bedreigingen op die traditionele antivirusprogramma’s en beveiligingsmaatregelen aan de buitenkant weten te omzeilen. Met behulp van het MITRE ATT&CK-raamwerk en beproefde detectiestrategieën identificeert het team verdacht gedrag en stelt het prioriteiten vast, zodat er snel actie kan worden ondernomen en er een op inbreuken gerichte triage kan plaatsvinden.
Zorg voor volledig inzicht in uw endpointsen, netwerk en de cloud. Houd beveiligingsgebeurtenissen in de gaten voor Windows, macOS, Linux, firewalls, edge-apparaten, Microsoft 365, Entra ID en meer. U kunt erop vertrouwen dat de drie belangrijkste aanvalsvectoren voortdurend worden bewaakt.
"Het is heel effectief. Ze fungeren als een soort bewakingsdienst en reageren snel op dreigingen zodra die zich voordoen."Greg Fyn – voorzitter en CEO van Prairie Wind PC's
24/7 beheerd beveiligingscentrum (SOC)
Managed SOC biedt door experts ondersteunde, continu beschikbare beveiligingsdiensten, zonder dat u personeel, tools en overheadkosten hoeft in te zetten die gepaard gaan met het intern beheren van een SOC. Geniet van gemoedsrust dankzij 24-uurs dekking, zonder dat u extra personeel hoeft aan te nemen.
U kunt rekenen op ons team van ervaren analisten, die altijd voor u klaarstaan en proactief te werk gaan om bedreigingen in de kiem te smoren. Profiteer van een speciaal hiervoor ontwikkeld platform en werk tijdens incidenten samen om u te concentreren op wat het belangrijkst is: problemen snel oplossen en ervoor zorgen dat alles weer in orde is.

Real-time informatie
Verbeter de opsporing en het onderzoek met realtime informatie uit actuele feeds en een wereldwijde database met indicatoren die wordt onderhouden door ervaren professionals uit de sector. Strategieën voor het opsporen van bedreigingen evolueren voortdurend, aangezien analisten deze context gebruiken om opkomende aanvalspatronen te identificeren en aan te pakken.
Proactieve bewaking op inbraken
Zorg ervoor dat er altijd iemand alert is op afwijkende verbindingen, nieuwe diensten, laterale bewegingen en het uitbreiden van rechten. Markeer command-and-control-verkeer, risicovolle regio’s en verdachte TCP/UDP-activiteit, zodat u kunt reageren nog voordat bedreigingen voet aan de grond krijgen.
Detectie van malware en ransomware
Behoud uw huidige malwarebeschermingsoplossingen of beheer Microsoft Defender via onze command-and-control-applicatie. Identificeer bedreigingen door schadelijke bestanden, tools en processen op te sporen, en beperk de schade van ransomware met geautomatiseerde detectie en quarantaine.
Neem contact op voor meer informatie
CNE ICT Professionals BV
Bedrijvenweg 16
1424 PX De Kwakel
BTW: NL808876272B01
KVK: 33285810 Amsterdam
IBAN: NL18ABNA0561029806
ACM: 943723
ISO: ISC 528