CNEws

Nieuws uit de ICT wereld én van CNE

CNE 30 jaar - Peter trekt zich terug, Johan komt erbij

CNE 30 jaar - Peter trekt zich terug, Johan komt erbij

Op 11 november 1996 schreef Peter van Nijen de eenmanszaak Computer Network Engineering in bij de Kamer van Koophandel in Amsterdam.
Deze eenmanszaak begon niet alleen met 1 persoon, maar ook met slechts 1 klant. Gelukkig waren de perspectieven gunstig en al na een jaar kon Peter het niet meer alleen bolwerken en kwamen de eerste personeelsleden. Begin 2000 is de eenmanszaak omgezet in een BV.

In 2005 kwam Jim Kennedy CNE versterken en nam daarbij een nieuwe tak van sport mee: het CNE datacenter met alle disciplines die daarbij horen zoals webhosting, colocatie en het hosten van complete bedrijfsomgevingen.
Min of meer tegelijkertijd met weer een nieuwe pijler onder CNE, VoIP telefonie, kwamen John van den Berg en Dennis Smit de gelederen versterken en daarmee werd, met Jim en Peter, de basis gelegd voor het huidige succes van CNE, inmiddels omgedoopt tot CNE ICT Professionals.

Na wat omzwervingen (Amsterdam, Amstelveen en Aalsmeer) en de nodige uitbreidingen zijn we per oktober 2024 geland in ons prachtige pand in De Kwakel waar we dus nu ons 30-jarig bestaan vieren.


Peter trekt zich terug, Johan komt erbij!


Het 30 jarig jubileum van CNE is ook een mooi moment voor Peter om zich terug te trekken uit CNE. Peter heeft inmiddels de leeftijd van 64 bereikt en hoopt de komende jaren in goede gezondheid zijn tijd en aandacht te besteden aan andere zaken.
Niet alleen speelt de leeftijd als zodanig een rol, maar ook is Peter van mening dat dit steeds vernieuwende vak ook gevoed moet worden door jongere mensen die ook de aansluiting blijven houden bij de klanten van CNE.

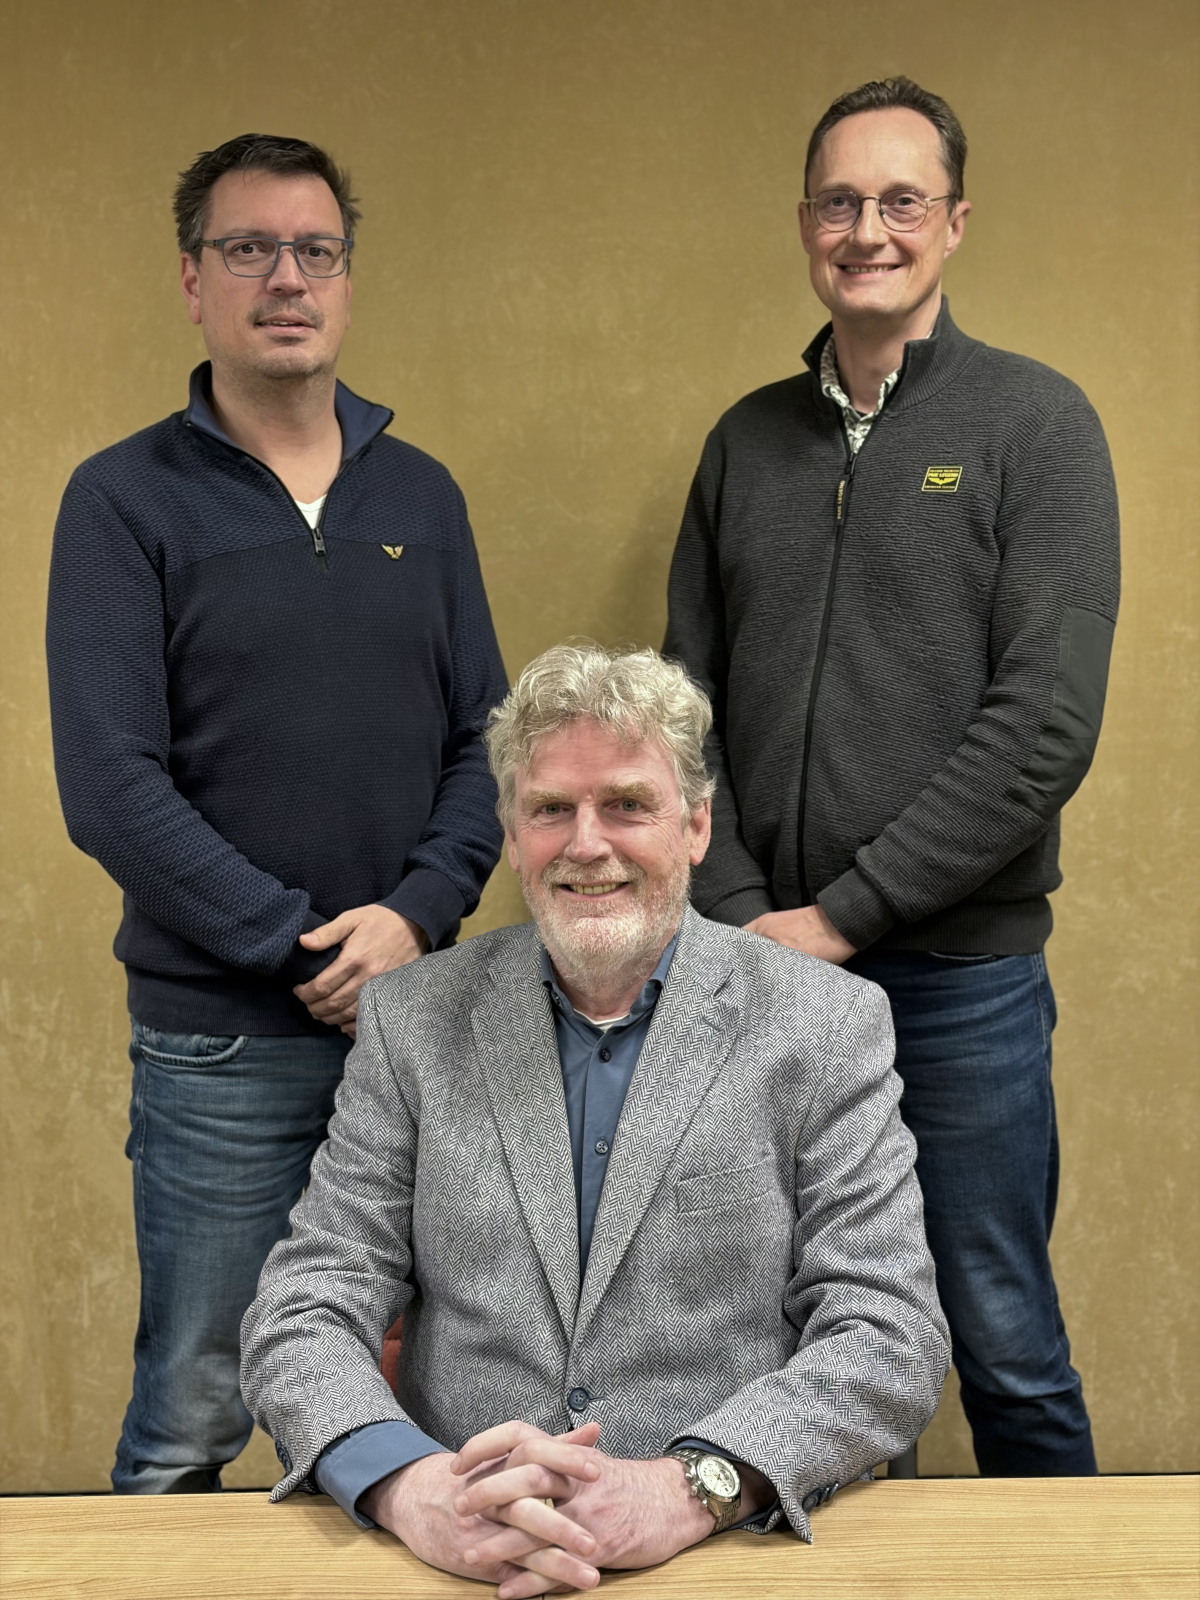
Daarom heeft Peter zijn aandelen CNE verkocht aan Jim Kennedy, u welbekend, en aan iemand die u nog niet kent: Johan Quarré.
Dit duo gaat per 1 januari 2027 de leiding van CNE overnemen waarbij Peter zelf nog enige tijd in de lucht zal blijven om zaken over te dragen en af te ronden.
Peter zegt zelf: ”Ik heb het geluk, het genoegen en de gelegenheid gehad om CNE op te richten en ik heb er samen met een heleboel mensen binnen én buiten CNE iets heel moois van gemaakt. Met gepaste trots en een tikje weemoed mag ik dan ook terugkijken én uitzien naar een prachtige tijd. Met Jim & Johan heeft CNE zich verzekerd van een sterk, ervaren en betrokken management en is het DNA van CNE onveranderd gebleven”.

Johan Quarré zal zich in een apart schrijven aan u voorstellen en hij zal het daar zeker niet bij laten. Hij hoopt zeer binnenkort persoonlijk met u kennis te kunnen maken. Tot die tijd kunt u al gewoon contact met hem opnemen: Dit e-mailadres wordt beveiligd tegen spambots. JavaScript dient ingeschakeld te zijn om het te bekijken. of natuurlijk gewoon een telefoontje naar ons kantoor.


KPN neemt Xelion over

KPN neemt Xelion over

KPN neemt de Delftse ontwikkelaar van zakelijke communicatiesoftware Xelion over. Daarmee haalt de telecomoperator een gevestigd cloudtelefonieplatform met meer dan 250 gecertificeerde partners in huis. Het is een opvallende acquisitie in de Nederlandse telecomsector. De laatste vergelijkbare grote stap van KPN in het zakelijke partnerkanaal was de volledige overname van RoutIT in 2016, inmiddels tien jaar geleden.

Met de overname versterkt KPN zijn positie in de mkb-markt. Xelion wordt onderdeel van de zakelijke divisie, maar blijft als zelfstandig bedrijf vanuit Delft opereren. De bestaande dienstverlening en aanspreekpunten voor klanten en partners blijven behouden.

Voor CNE en haar klanten verandert er niets.

Even iemand erbij halen

Even iemand erbij halen

Even een collega erbij halen tijdens een gesprek? In de mobiele apps van Xelion kan dat nu ook eenvoudig. Heb je een lopend gesprek, dan voeg je via het drie-puntjesmenu een extra deelnemer toe. Je spreekt die persoon eerst apart, zodat je kunt uitleggen waarvoor je belt, en voegt daarna beide gesprekken samen tot één conferentiegesprek.

Voor (bijna) alle features van Xelion, kijk op onze website


PHP: Wat was er nou precies aan de hand

PHP: Wat was er nou precies aan de hand

Het antwoord op deze vraag is nog niet eens zo heel makkelijk. Daarom eerst maar even

De basis

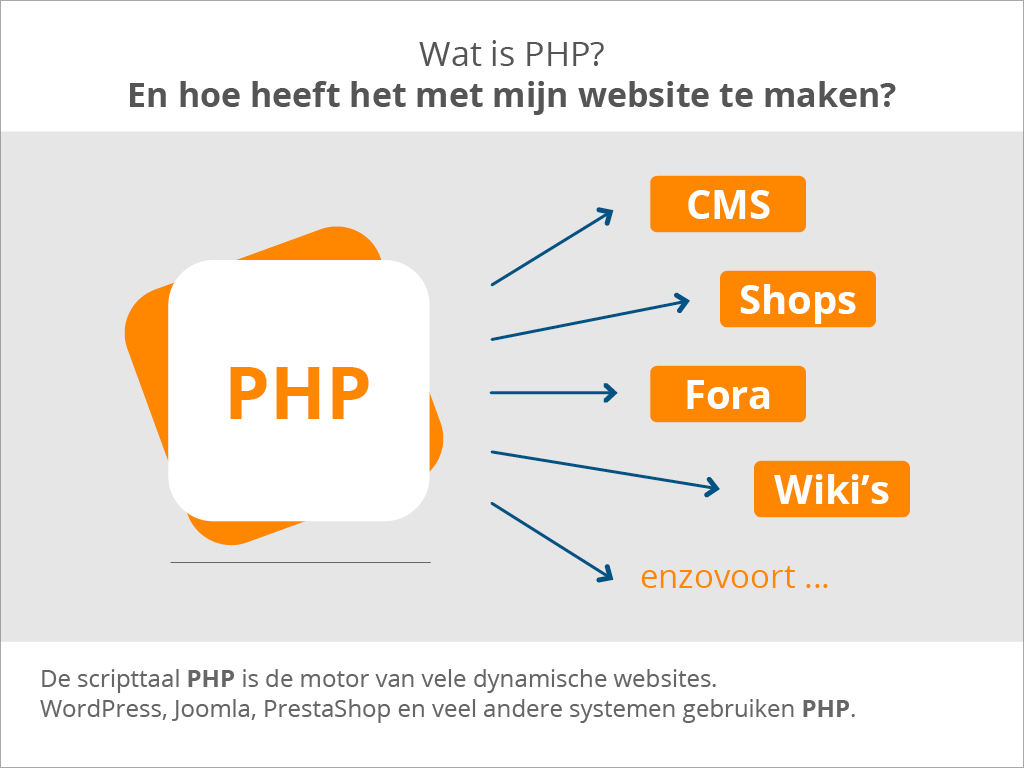
PHP is een scripttaal die zorgt voor dynamische content op een website. Deze taal wordt uitgevoerd door de server waarop de website draait en genereert HTML pagina's die door de browser van de bezoeker wordt getoond. 70% van alle websites ter wereld gebruikt PHP, meestal via Content Management Systemen als WordPress en Joomla.

Verantwoordelijkheden

De hosting partij waar de website op draait is verantwoordelijk voor het up-to-date houden van de PHP servers. Dit doen ze door steeds de updates te draaien die de PHP ontwikkelaars uitbrengen.

De PHP ontwikkelaars zijn verantwoordelijk voor de PHP scripttaal zelf en dus ook voor de 'parsers', de tool die de dynamische content genereert.

De websitebouwer is verantwoordelijk voor de compatibiliteit van zijn/haar website met de nieuwste versies van PHP. Een website die alleen nog maar verouderde versies van PHP ondersteunt, is niet veilig. Wanneer een website geen nieuwe versie van PHP ondersteunt (op dit moment versie 8.2) zal de website niet meer (goed) werken op de servers van CNE omdat we alle oudere versies hebben uitgezet vanwege de veiligheid. Deze oudere versies zijn namelijk niet voorzien van de 'patch' van jongstleden oktober 2026.

Het lek

Technisch zijn er eigenlijk twee lekken, maar dat is in dit verband minder relevant. Feit is dat deze twee lekken al langere tijd in PHP zaten. Ze zijn in 2024 al ontdekt, maar toen niet opgelost vanwege onenigheid over de aanpak. Met gebruikmaking van AI zijn onlangs de lekken wederom (her-)ontdekt en kwam er ook een patch (pleister) om het bloeden te stoppen.

De lekken zijn overigens zeer kwalijk. Een hacker kan (met behulp van AI) volledige toegang krijgen tot de complete server waar de website (en andere websites) op draait en daarmee tot alle gegevens. Ook kunnen er aanpassingen worden gedaan om bv malware te installeren op de computers van de bezoekers van de gehackte server en de daarop draaiende websites.

Het probleem

Normaal wordt een patch geplaatst als oplossing voor een probleem dat alleen maar bekend is bij ontwikkelaars en testers. In dit geval heeft een ontwikkelaar de details van de patch (en dus ook van de lekken) al gepubliceerd voordat de patch werd uitgebracht. Hackers konden zo kennisnemen van de lekken en daar meteen gebruik van maken omdat de patch pas een dag later zou komen.

Vandaar dat zeer veel partijen hebben besloten om websites plat te gooien totdat de patch zou uitkomen en kon worden geïnstalleerd. Dat is precies wat CNE gedaan heeft.

Het gevolg

PHP versies ouder dan versie 8.2 zijn niet gepatched door de ontwikkelaars omdat deze reeds te ver verouderd zijn en dus ueberhaupt niet meer worden ondersteund.
Dat heeft als consequentie dat de meeste hosting providers (waaronder CNE) de werking van verouderde websites niet meer kan garanderen omdat oudere PHP versies niet meer actief zijn op de servers.

Wat kunt u doen?

Als uw website niet meer (goed) werkt vanwege de verouderde PHP ondersteuning, moet u contact opnemen met uw websitebouwer om uw site(s) weer compatible te maken met minstens PHP 8.2. Vaak is dat relatief eenvoudig en betreft het niet meer dan het updaten van gebruikte modules.

Als u er met uw websitebouwer niet uitkomt, of hij is al even buiten beeld, dan kan CNE u ook helpen met het updaten van uw website, vaak met behulp van AI. Neem hiertoe contact op met onze verkoopafdeling:Dit e-mailadres wordt beveiligd tegen spambots. JavaScript dient ingeschakeld te zijn om het te bekijken.


Ernstige waarschuwing voor websites die op PHP draaien

Ernstige waarschuwing voor websites die op PHP draaien

De makers van PHP waarschuwen website- en softwarebeheerders voor twee ernstige kwetsbaarheden in PHP. Het gaat om remote code execution-bugs die eenvoudig kunnen worden uitgebuit. PHP wil zelf later op woensdag details naar buiten brengen, maar er lijkt inmiddels een proof-of-concept openbaar beschikbaar te zijn.

De makers van PHP waarschuwen zelf voor een komende beveiligingsrelease die twee ernstige kwetsbaarheden verhelpt. Het gaat om bugs met een score van 9.2 op het Common Vulnerability Scoring System (CVSS). CVSS-scores lopen van 1 tot 10 en geven aan hoe groot de impact van een bug is en hoe makkelijk het is die uit te buiten. PHP wil om 16.00 uur Nederlandse tijd meer details bekendmaken.


Klik op deze link naar Tweakers voor alle informatie:

 Update: ook Tweakers is uit voorzorg offline gehaald

PHP waarschuwt voor twee ernstige bugs die makkelijk uit te buiten lijken - Tweakers

Oudere Android versies worden niet meer ondersteund

Oudere Android versies worden niet meer ondersteund

Diverse leveranciers waaronder Xelion geven aan dat oude versies van Android niet meer worden ondersteund. Voor Xelion betekent dat dat de Xelion client niet meer kan worden geïnstalleerd op de niet-ondersteunde telefoons/Android versies en dat de reeds geïnstalleerde clients niet meer worden ge-update.

 
Galaxy A-serie Huidige Android versie Android upgrades tot versie Beveiligingsupdates tot
Galaxy A17
16
21
Herfst 2031
Galaxy A16
16
20
Herfst 2030
Galaxy A15
16
18
Begin 2029
Galaxy A14
15
15
Voorjaar 2027
Galaxy A13
14
14
Voorjaar 2026
Galaxy A12
12
12
Galaxy A10
11
11

Buitenlandse telefoonnummers aanvragen wordt steeds moeilijker

Buitenlandse telefoonnummers aanvragen wordt steeds moeilijker

Vrijwel alle Europese landen en daarbij hun telecom-carriers en telecom-operators passen hun beleid ten aanzien van het toewijzen van telefoonnummers zeer scherp aan.

Zij willen voorkomen dat bedrijven die geen aantoonbare fysieke aanwezigheid hebben in hun land wél kunnen uitbellen en bereikbaar zijn met een telefoonnummer uit hun land omdat daarmee frauduleuze handelingen in de hand kunnen worden gewerkt.

De meeste landen trekken de lijn nog verder door: Als je een vestiging hebt in bv Brussel mag je Brusselse nummers gebruiken, maar geen Antwerpse. Deze regel geldt ook in Duitsland en gaat ook gelden voor alle andere Europese landen, waaronder Nederland.
 
Buitenlandse telefoonnummers
We leveren nummers van alle Europese landen en vele landen buiten Europa. U kunt nummers buiten Nederland aanvragen en/of porteren middels een Helpdesk ticket. Per land zijn verschillende eisen verbonden aan de aanvraag, zie hieronder.

Buitenlandse telefoonnummers koppelen
Hieronder de twee beschikbare opties in een Duits voorbeeld.

Een Duits nummer kan gekoppeld worden aan een klant die statutair in Duitsland is gevestigd.
Een Duits nummer kan gekoppeld worden aan een statutair in Frankrijk gevestigde klant, voor de Duitse vestiging van dit Franse bedrijf.
Aanvragen van nieuwe buitenlandse nummers
Aanvraag verloopt via een Helpdesk ticket met daarin de noodzakelijke informatie zoals per land beschreven.

1. Duitsland

De volgende informatie is benodigd om een nieuw DID-nummer in Duitsland te bestellen:

Bedrijfsnaam (geregistreerd in Duitsland)
Bedrijfsregistratiedocument (HRB / Handelsregisterauszug)
Bewijs van adres, dit kan een internetverbindingsfactuur, energierekening of een andere essentiële factuur van een derde partij zijn (niet ouder dan 6 maanden). Het volledige adres van het aangevraagde postcodegebied en de bedrijfsnaam moeten duidelijk zichtbaar zijn op het document. Briefpapier van een bedrijf wordt niet geaccepteerd als bewijs van adres.

2. Belgie

Bewijs van vestigingsadres niet ouder dan 6 maanden. Dat kan zijn een factuur van energie leverancier, eigendomsovereenkomst, huurovereenkomst, uittreksel van Belgische KvK, of een ander document waarin staat dat het bedrijf is gevestigd op dit adres. Het complete adres en de bedrijfsnaam moet zichtbaar zijn op het document.

3. Frankrijk

De volgende informatie is benodigd om een nieuw DID-nummer in Frankrijk te bestellen:

Bewijs van adres, dit kan een internetverbindingsfactuur, energierekening of een andere essentiële factuur van een derde partij zijn (niet ouder dan 6 maanden). Het volledige adres van het aangevraagde postcodegebied en de bedrijfsnaam moeten duidelijk zichtbaar zijn op het document. Briefpapier van een bedrijf wordt niet geaccepteerd als bewijs van adres.

4. Italie

De volgende informatie is benodigd om een nieuw DID-nummer in Italie te bestellen:

voor een individu (geen bedrijf):

Naam en adres, geboorteplaats en datum, nationaliteit en BSN nummer, samen met een kopie van ID/Paspoort.
voor een bedrijf:

bedrijfsnaam, adres en BTW nummer.
van de directeur of diens gemachtigde: - Naam en adres, geboorteplaats en datum, nationaliteit en BSN nummer, samen met een kopie van ID/Paspoort.
de klant moet deze informatie gedurende het gebruik up-to-date houden.

5. Marokko

De volgende gegevens zijn benodigd:

Kopie paspoort aanvrager
Bedrijfsregistratie (uittreksel KvK)
Adresgegevens

6. Zweden

De volgende informatie is benodigd om een nieuw DID-nummer in Zweden te bestellen:

Bewijs van adres in Zweden, dit kan een internetverbindingsfactuur, energierekening of een andere essentiële factuur van een derde partij zijn (niet ouder dan 6 maanden). Het volledige adres van het aangevraagde postcodegebied en de bedrijfsnaam moeten duidelijk zichtbaar zijn op het document. Briefpapier van een bedrijf wordt niet geaccepteerd als bewijs van adres.

7. Ierland

De volgende informatie is benodigd om een nieuw DID-nummer in Ierland te bestellen:

Bewijs van adres in Ierland, dit kan een internetverbindingsfactuur, energierekening of een andere essentiële factuur van een derde partij zijn (niet ouder dan 6 maanden). Het volledige adres van het aangevraagde postcodegebied en de bedrijfsnaam moeten duidelijk zichtbaar zijn op het document. Briefpapier van een bedrijf wordt niet geaccepteerd als bewijs van adres.
Beschrijving van gebruiksdoel, waarvoor het nummer gebruikt gaat worden.

8. Oostenrijk

De volgende informatie is benodigd om een nieuw DID-nummer in Oostenrijk te bestellen:

Bewijs van adres in Oostenrijk, dit kan een internetverbindingsfactuur, energierekening of een andere essentiële factuur van een derde partij zijn (niet ouder dan 6 maanden). Het volledige adres van het aangevraagde postcodegebied en de bedrijfsnaam moeten duidelijk zichtbaar zijn op het document. Briefpapier van een bedrijf wordt niet geaccepteerd als bewijs van adres.
Bedrijfsregistratie document (GISA document)
OFN nummer (Ortsfester Netz Anschluss) - Dit is een lang nummercombinatie welke wordt vermeldt op de Austria A1 factuur for DSL, cable or fiber connections. De enige uitzondering voor deze eis is nummers in Wenen,
Als de klant nog geen internetdiensten heeft, dan moeten zij een OFN (ortsfesten Netzabschlusspunkt) aanvragen bij A1 (A1 is in Oostenrijk hetzelfde als DTAG in Duitsland)

9. Spanje

De volgende informatie is benodigd om een nieuw DID-nummer in Spanje te bestellen:

Bewijs van adres in Spanje, dit kan een internetverbindingsfactuur, energierekening of een andere essentiële factuur van een derde partij zijn (niet ouder dan 6 maanden). Het volledige adres van het aangevraagde postcodegebied en de bedrijfsnaam moeten duidelijk zichtbaar zijn op het document. Briefpapier van een bedrijf wordt niet geaccepteerd als bewijs van adres.

10. Verenigd Koninkrijk

De volgende informatie is benodigd om een nieuw DID-nummer in Engeland te bestellen:

Bewijs van adres in Engeland, dit kan een internetverbindingsfactuur, energierekening of een andere essentiële factuur van een derde partij zijn (niet ouder dan 6 maanden). Het volledige adres van het aangevraagde postcodegebied en de bedrijfsnaam moeten duidelijk zichtbaar zijn op het document. Briefpapier van een bedrijf wordt niet geaccepteerd als bewijs van adres.

11. Zwitserland

Address or identification requirements:
For business end users, the business name, address and registration number along with a copy of the ID or passport of its legal representative

12. Polen

Address or identification requirements:
For business end users, the business name, address and registration number along with a copy of the ID or passport of its legal representative.

13. Tsjechische Republiek

-Bedrijfsnaam
-Bedrijfsadres (Postcode, Straatnaam, huisnummer, Stad)

Nummers buiten Europa - Origin Based Pricing

Vroeger was de telefoniemarkt ongecompliceerd. Oproepen werden beprijsd op basis van de bestemming, zoals een land en mobiel/vast netwerk. Sinds 2015 is dat veranderd.
Landen in de EU zijn hogere prijzen gaan vragen (zogenaamde surcharges) afhankelijk van het land waar de oproep vandaan komt. Dit wordt bepaald aan de hand van het Afzendnummer (A-nummer) oftewel CLI. Hierbij wordt voor een oproep naar bijvoorbeeld een Frans nummer een veel hoger tarief berekend als de CLI van de oproep niet uit een EU land komt maar bijvoorbeeld uit Hong Kong. Dit verschijnsel heet Origin Based Pricing.
De laatste jaren is dit uit de hand gelopen, waarbij enkele Europese landen tot wel 1 euro per minuut aan surcharges rekenen als een oproep uit een ander land komt. Sinds 2021 probeert de Europese Commissie de uit de hand gelopen surcharges aan banden te leggen. Het probleem is echter dat de Europese Unie geen zeggenschap heeft over oproepen die van buiten de EU (zoals Hong Kong) komen en hier dus nog steeds extreem hoge prijzen voor worden berekend.
Achtergrond informatie is hier te vinden: https://commsrisk.com/fighting-surcharges-in-origin-based-pricing/

CNE en partners werken continue aan het zoeken naar oplossingen om de aankiesbaarheid van nummers met een niet-Nederlandse CLI zo veel mogelijk te blijven ondersteunen. Tariefbeleid van operatoren verandert frequent.
In het algemeen geldt dat Nederlandse CLIs altijd de voorkeur hebben. Voor gebruik van CLIs uit andere EU landen en Noord Amerika kunnen we nagaan of er surcharge risico bestaat.
CLIs uit de regio’s Zuid-Amerika, Afrika, Zwitserland en Azië geven vaak hoge surcharges die aan de partner worden doorberekend. Het is ook mogelijk dat de oproep met surcharge risico’s helemaal niet tot stand komt.
CNE adviseert om bij voorkeur een geldig Nederlandse CLI bij oproepen mee te sturen om in ieder geval geen CLIs buiten de EU of Noord Amerika te gebruiken. Indien het toch noodzakelijk is om af te wijken neemt u contact op om te mogelijkheden te bespreken.
Release Notes Xelion 9.8.1

Release Notes Xelion 9.8.1

Onderstaande aanpassingen worden de komende weken uitgerold

Nieuw

  • Transcripts korter dan 15 woorden worden niet meer samengevat. De samenvatting werd in deze situaties vaak langer dan het transcript.

  • Er zijn voorbereidingen gemaakt voor HelloID user provisioning.

  • Ongebruikte en incomplete contacten kunnen nu automatisch genomineerd worden voor verwijdering. Je kunt een periode van inactiviteit instellen waarna contacten genomineerd worden voor verwijdering. Als een beheerder de gemarkeerde contacten bevestigt, verwijdert het systeem het contact. Alle bijbehorende communicatie wordt geanonimiseerd.

  • Geautomatiseerde rapporten kunnen nu in een nieuwe, moderne stijl met meer visualisaties worden gegenereerd. Alleen beschikbaar als PDF.


Opgelost

  • Transcripten met gesproken URLs worden nu wel geaccepteerd.

  • Wanneer je een externe webchat start en je de externe deelnemer toevoegt aan het adresboek kunnen nieuw binnenkomende berichten in dit gesprek nu weer worden bekeken in de Xelion Windows App.

  • Oude cross border backups blijven langer bewaard.

  • De gespreksopname wordt nu juist gestart bij een directe call pickup vanaf de wachtrij zonder dat er agents aan het rinkelen waren.

  • Gespreksopnames worden nu hervat wanneer tijdens het in de wacht zetten van het gesprek de opname gestopt werd en weer gestart en het gesprek daarna weer uit de wacht werd gehaald.

Verbeterd

  • Wanneer op een toestel een oproep wordt geaccepteerd, wordt dit doorgegeven aan de andere telefoons in de aansluiting, waardoor er niet meer onterecht een gemist gesprek wordt weer gegeven. Deze functie wordt ook wel ‘call completed elsewhere’ genoemd.

  • SIP-configuratiebestanden worden nu ‘atomic’ geschreven, waardoor er een kleinere kans is op het onvolledig lezen van configuratiebestanden. Hierdoor zullen toestellen minder vaak niet bereikbaar zijn.

  • Geautomatiseerde rapporten met de nieuwe layout worden nu sneller gegenereerd.

  • Xelion server handelt ‘loops’ in de oproeproutering beter af.

Back-up voor Microsoft Azure

Back-up voor Microsoft Azure

Backup for Microsoft Azure maakt gebruik van een multi-cloud-aanpak die single points of failure voorkomt en tegelijkertijd extra beveiliging van de opslag en garanties voor gegevensherstel biedt. Dit alles tegen een voordelige, voorspelbare prijs zonder onverwachte kosten.

Vermijd het risico van afhankelijkheid van één enkele cloud door back-ups te repliceren naar een veilige, onafhankelijke cloud. Aangezien Microsoft voor 2026 een toename van 87% meldt in het aantal cyberdreigingscampagnes gericht op Azure, is het nog nooit zo belangrijk geweest om herstelpunten buiten uw tenant te bewaren.

Uw Azure-gegevens worden opgeslagen in een cloud waarin beveiliging voorop staat en die is ontworpen met het oog op bedrijfscontinuïteit. U kunt vertrouwen op beveiligingsmaatregelen tegen onbedoelde verwijdering, een onveranderlijke cloudarchitectuur, detectie van ransomware, versleuteling op bedrijfsniveau en verificatie via schermafbeeldingen voor een betrouwbaar herstel.

Lees meer

De Service Level Agreements worden gewijzigd

De Service Level Agreements worden gewijzigd

Zoals eerder aangekondigd gaan we onze SLA’s, Service Level Agreements (Seats & Servers) wijzigen. De wijzigingen hebben geen betrekking op de telefonie SLA’s.

De wijzigingen zijn nodig om al onze klanten standaard een hoog niveau van ICT beveiliging te bieden. Dit standaard, hoge beveiligingsniveau noemen wij de Security Baseline.

Dit is om de volgende redenen noodzakelijk:

  • Steeds sterker wordende cyberbedreigingen vanuit vele hoeken, zeker niet alleen vanuit Rusland maar ook door steeds professioneler opererende misdaadorganisaties.
    Deze bedreigingen worden steeds vaker uitgevoerd met behulp van AI en daarom is ook het inzetten van AI als hulpmiddel voor de beveiliging noodzakelijk.
  • Door geslaagde hacks bij grote spelers als Odido, CevA (Bol.com, Bijenkorf, ING, Ajax, Lidl) is de kans groot dat ook uw gegevens ‘op straat’ liggen. De kans dat deze data gebruikt wordt om u te hacken is levensgroot.
  • Per 15 augustus 2026 is de Cyberbeveiligingswet in werking getreden (als uitvloeisel van de Europese NIS-2 richtlijnen). Deze wet zal op den duur ook worden gehandhaafd bij kleinere bedrijven en organisaties. Meer informatie over deze wet, vindt u op onze website.

Wat zijn de veranderingen in het SLA met CNE

We maken vanaf nu een onderscheid tussen devices (computers, laptops, tablets, servers, mobiele telefoons) en users, gebruikers dus. Dat is nodig omdat we voor de beveiliging van devices andere ‘tooling’ nodig hebben dan voor het beveiligen van applicaties en data van gebruikers. Dit omdat het aantal devices bijna nooit 1:1 overeenkomt met het aantal gebruikers.
Zo hebben gebruikers vaak meerdere devices, maar het kan ook voorkomen dat een device meerdere gebruikers heeft (denk aan een flexplek).

Verplichte beveiliging: De Security Baseline.

Een aantal beveiligingsmaatregelen is noodzakelijk om tot een effectieve Security Baseline te komen. Een goed voorbeeld daarvan is de back-up van uw gegevens in de cloud zoals bestanden en mail. Voorheen was deze back-up een optie, in het nieuwe SLA is back-up van deze gegevens integraal onderdeel van het SLA.

Hetzelfde geldt voor de beveiliging van inkomende mail. Waar voorheen een spamfilter en een antivirus pakket voldeden, is het nu noodzakelijk om geavanceerde tooling te gebruiken, veelal met krachtige hulp van AI, om de vijand met gelijke wapens te kunnen bestrijden. Ook deze mailbeveiliging is nu integraal onderdeel van het nieuwe SLA.

Ook standaard in het nieuwe SLA is Cloud Detection & Response met SaaSAlerts. SaaS Alerts gebruikt machine learning om patronen in het gebruikersgedrag binnen cloudgebaseerde apps te verzamelen, te analyseren en te detecteren. Afwijkingen, zoals ongebruikelijke inlogpogingen of verdachte gegevensoverdrachten, zijn zo meteen te herkennen zodat passende maatregelen meteen genomen kunnen worden, soms zelfs automatisch.

Tot slot is ook Dark Web Monitoring integraal onderdeel van het nieuwe SLA. Na recente hacks van bijvoorbeeld Odido, CeVa (Bol, Bijenkorf, ING, Ajax) en Lidl is de kans aanwezig dat uw gegevens circuleren op het 'dark web' en gewoon te zien of te koop zijn voor iedereen. Dark Web ID houdt continu in de gaten of e-mailadressen, wachtwoorden of andere gevoelige gegevens van uw organisatie en van uw medewerkers op het dark web verschijnen. Als dat gebeurt, krijgen wij (en als u dat wenst u ook) snel een melding zodat we maatregelen kunnen nemen voordat criminelen de gegevens gebruiken.

De Security Baseline is ook afhankelijk van de mogelijkheden die de door u gekozen (Microsoft) licentie biedt. Voor Microsoft Business Premium zijn de mogelijkheden groter (Intune, Conditional Access) en dus is de Security Baseline sterker.

Additionele beveiliging

Het is altijd mogelijk om, bovenop de Security Baseline, nog meer beveiligingstools in te zetten. Ook deze kunnen worden afgenomen in het nieuwe CNE SLA. Meer informatie over deze extra beveiligingsopties vindt u op onze website.

Extra aandacht in dit licht verdient de nieuwe Security Awareness Training. De allerzwakste schakel in ICT beveiliging is en blijft de gebruiker. Als deze afdoende is getraind in het herkennen van beveiligingsrisico’s, vermindert het aantal succesvolle hacks drastisch. Een prima investering dus.

Wordt het duurder?

Het antwoord op deze vraag is niet voor iedere klant hetzelfde maar in de meeste gevallen zal de prijs van het SLA omhoog gaan alhoewel er ook bespaard kan worden op andere zaken. De prijs stijgt voornamelijk aan de users-kant omdat daar de belangrijkste beveiligingstools zijn toegevoegd.

Een korte opsomming:

Er zitten meer en betere beveiligingstools in het nieuwe SLA.

Voor devices:

  • EDR – Endpoint Detection & Response
    • Veel krachtiger en effectiever dan alleen antivirus en antimalware. Detecteert afwijkingen, meldt deze en grijpt in als het echt nodig is.

Voor (data van) gebruikers:

  • Inkomende e-mail beveiliging
    • Scant natuurlijk op virussen en andere malware maar kan ook met behulp van AI phishing- patronen herkennen zoals valse afzenders en verdachte inhoud.
  • SaaS Back-up & Recovery
    • Back-upt bestanden en mail- en agenda-items buiten het domein van Microsoft met onbeperkte retentie.
  • Cloud Detection & Response
    • Houdt verdacht cloud-gedrag in de gaten zoals login-pogingen vanuit een ander land. Kan niet alleen waarschuwen maar ook ingrijpen!
  • Dark Web Monitoring
    • Houdt continu in de gaten of e-mailadressen, wachtwoorden of andere gevoelige gegevens van uw organisatie op het dark web verschijnen.

In de e-mailbeveiliging zit ook een organisatie-brede handtekening-tool, gelijk aan de oplossing die we nu bieden met CodeTwo. Op deze optie kan dus een besparing worden gerealiseerd.

De SaaS Back-up & Recovery is nu integraal onderdeel van het SLA en behoeft dus niet meer apart te worden afgenomen.

CDR (Cloud Detection & Response) is gelijk aan de dienst die we voorheen SASLA noemden en is integraal onderdeel van het nieuwe SLA en behoeft dus niet meer apart te worden afgenomen.

En nu verder?

Voor iedere klant maken we een berekening en een voorstel op maat en we nodigen onszelf graag bij u uit om het nieuwe SLA met u te bespreken.

Een voorstel daartoe kunt u op korte termijn van ons verwachten.

Informatie

Alle producten en diensten die onderdeel uitmaken van het nieuwe SLA hebben hun eigen productpagina op onze website. Dat geldt ook voor de diensten/producten die u extra zou willen opnemen in het SLA. In deze mailing zijn met opzet geen links opgenomen naar deze pagina’s.

Op de website staat een filmpje waarin e.e.a. wordt uitgelegd. Dit filmpje staat ook op YouTube, Vimeo en LinkedIn.

Heeft u vragen ? Neem gerust contact met ons op!

Pagina 1 van 3