Het antwoord op deze vraag is nog niet eens zo heel makkelijk. Daarom eerst maar even
De basis
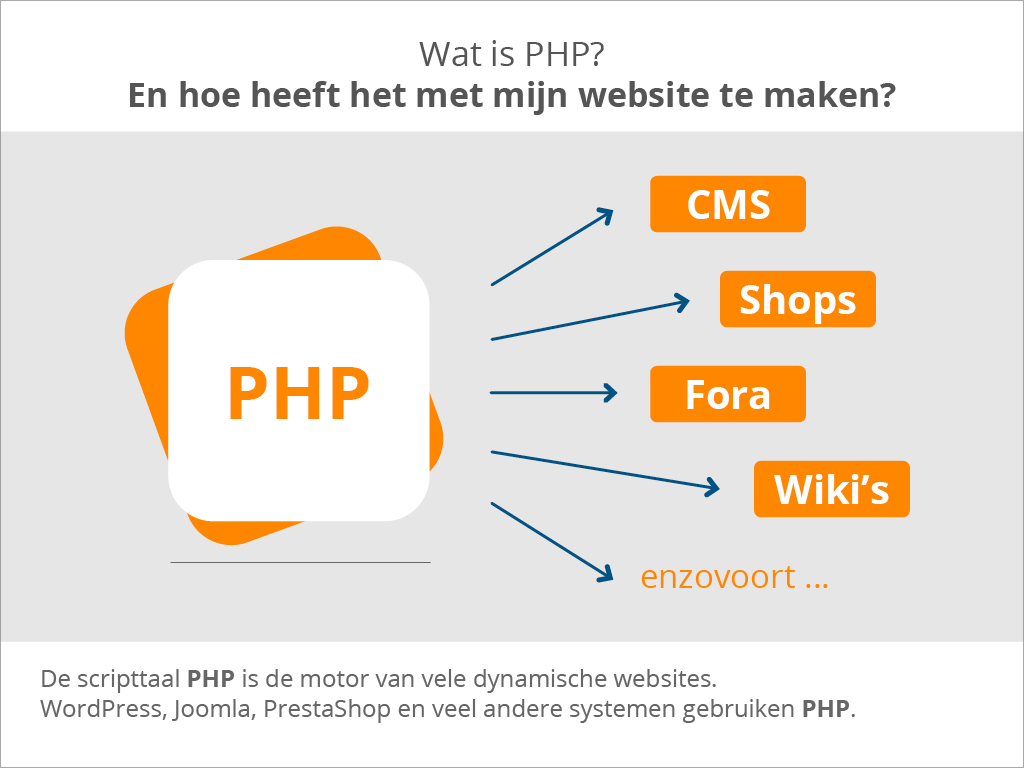
PHP is een scripttaal die zorgt voor dynamische content op een website. Deze taal wordt uitgevoerd door de server waarop de website draait en genereert HTML pagina's die door de browser van de bezoeker wordt getoond. 70% van alle websites ter wereld gebruikt PHP, meestal via Content Management Systemen als WordPress en Joomla.
Verantwoordelijkheden
De hosting partij waar de website op draait is verantwoordelijk voor het up-to-date houden van de PHP servers. Dit doen ze door steeds de updates te draaien die de PHP ontwikkelaars uitbrengen.
De PHP ontwikkelaars zijn verantwoordelijk voor de PHP scripttaal zelf en dus ook voor de 'parsers', de tool die de dynamische content genereert.
De websitebouwer is verantwoordelijk voor de compatibiliteit van zijn/haar website met de nieuwste versies van PHP. Een website die alleen nog maar verouderde versies van PHP ondersteunt, is niet veilig. Wanneer een website geen nieuwe versie van PHP ondersteunt (op dit moment versie 8.2) zal de website niet meer (goed) werken op de servers van CNE omdat we alle oudere versies hebben uitgezet vanwege de veiligheid. Deze oudere versies zijn namelijk niet voorzien van de 'patch' van jongstleden oktober 2026.
Het lek
Technisch zijn er eigenlijk twee lekken, maar dat is in dit verband minder relevant. Feit is dat deze twee lekken al langere tijd in PHP zaten. Ze zijn in 2024 al ontdekt, maar toen niet opgelost vanwege onenigheid over de aanpak. Met gebruikmaking van AI zijn onlangs de lekken wederom (her-)ontdekt en kwam er ook een patch (pleister) om het bloeden te stoppen.
De lekken zijn overigens zeer kwalijk. Een hacker kan (met behulp van AI) volledige toegang krijgen tot de complete server waar de website (en andere websites) op draait en daarmee tot alle gegevens. Ook kunnen er aanpassingen worden gedaan om bv malware te installeren op de computers van de bezoekers van de gehackte server en de daarop draaiende websites.
Het probleem
Normaal wordt een patch geplaatst als oplossing voor een probleem dat alleen maar bekend is bij ontwikkelaars en testers. In dit geval heeft een ontwikkelaar de details van de patch (en dus ook van de lekken) al gepubliceerd voordat de patch werd uitgebracht. Hackers konden zo kennisnemen van de lekken en daar meteen gebruik van maken omdat de patch pas een dag later zou komen.
Vandaar dat zeer veel partijen hebben besloten om websites plat te gooien totdat de patch zou uitkomen en kon worden geïnstalleerd. Dat is precies wat CNE gedaan heeft.
Het gevolg
PHP versies ouder dan versie 8.2 zijn niet gepatched door de ontwikkelaars omdat deze reeds te ver verouderd zijn en dus ueberhaupt niet meer worden ondersteund.
Dat heeft als consequentie dat de meeste hosting providers (waaronder CNE) de werking van verouderde websites niet meer kan garanderen omdat oudere PHP versies niet meer actief zijn op de servers.
Wat kunt u doen?
Als uw website niet meer (goed) werkt vanwege de verouderde PHP ondersteuning, moet u contact opnemen met uw websitebouwer om uw site(s) weer compatible te maken met minstens PHP 8.2. Vaak is dat relatief eenvoudig en betreft het niet meer dan het updaten van gebruikte modules.
Als u er met uw websitebouwer niet uitkomt, of hij is al even buiten beeld, dan kan CNE u ook helpen met het updaten van uw website, vaak met behulp van AI. Neem hiertoe contact op met onze verkoopafdeling: